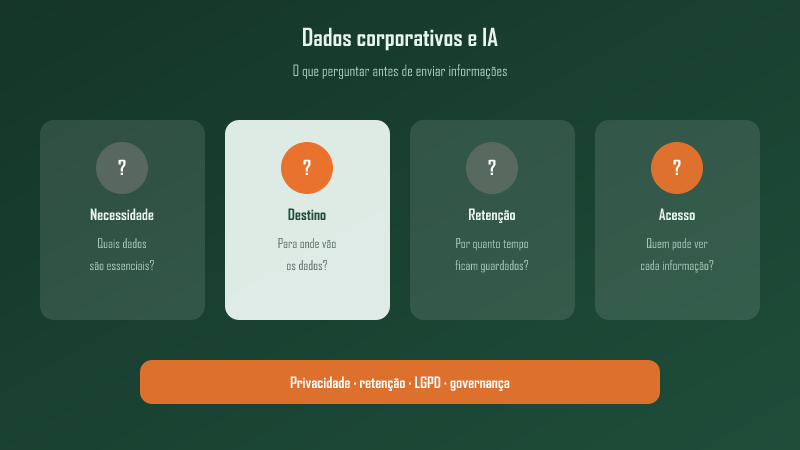
Dados corporativos e IA: o que sua empresa precisa perguntar antes de usar suas informações
Privacidade, retenção e segurança não precisam ser exclusivos da TI. Perguntas simples ajudam a entender o que acontece com os dados da empresa em ferramentas de IA.
Introdução
Usar inteligência artificial parece simples.
Você abre uma ferramenta, escreve uma pergunta, anexa um documento e, alguns segundos depois, recebe uma resposta. Para quem está usando, a experiência termina praticamente aí.
Nos bastidores, porém, muita coisa pode acontecer. A informação pode ser enviada para servidores externos, processada por modelos fornecidos por outras empresas, armazenada temporariamente, registrada em sistemas de segurança ou passar por diferentes serviços antes que a resposta apareça na tela.
Isso não significa automaticamente que a ferramenta seja insegura. Significa apenas que existe uma estrutura funcionando por trás daquela pequena caixa de texto. E, quando estamos falando de dados de uma empresa, é importante entender essa estrutura.
Por isso, perguntar apenas “Essa IA é segura?” não costuma ser suficiente. Uma pergunta melhor seria: “O que acontece com nossos dados quando usamos essa IA?”
A inteligência artificial já está sendo usada para analisar documentos, resumir reuniões, atender clientes, gerar relatórios, pesquisar informações e automatizar tarefas. Avaliar uma solução não deveria envolver apenas preço, funcionalidades e qualidade das respostas. Privacidade, segurança, acesso e uso dos dados também precisam entrar na conversa — e se conectam diretamente à diferença entre usar IA e implementá-la de fato.
Desenvolvimento
1. A IA realmente precisa receber todos esses dados?
Antes de discutir qual ferramenta utilizar, vale começar pelo próprio processo.
Quais informações a IA realmente precisa receber para executar aquela tarefa?
Imagine que uma empresa queira utilizar IA para classificar mensagens recebidas pelo atendimento. Para identificar se uma solicitação é uma dúvida, reclamação ou pedido de suporte, talvez a IA precise analisar o texto da mensagem e algumas informações relacionadas ao atendimento.
Mas isso não significa que ela precise receber automaticamente todo o cadastro daquele cliente, dados financeiros, documentos pessoais e todo o histórico de relacionamento com a empresa.
Essa diferença é importante. Quanto mais informações um sistema recebe, mais dados precisam ser administrados e protegidos. No caso de dados pessoais, essa lógica também está relacionada ao princípio da necessidade da Lei Geral de Proteção de Dados Pessoais (LGPD).
Em termos simples: se um dado não é necessário para aquela finalidade, por que enviá-lo?
Antes de conectar uma IA ao CRM, ao sistema financeiro, ao armazenamento de documentos ou a qualquer outra fonte de informações da empresa, vale identificar:
- quais dados são realmente necessários;
- quais são apenas convenientes;
- quais não deveriam ser utilizados;
- quais contêm informações pessoais ou confidenciais;
- quais representam conhecimento estratégico da empresa;
- e quais poderiam ser removidos ou ocultados antes de serem enviados.
Esse último processo pode envolver, por exemplo, substituir o nome de um cliente por “Cliente A” quando a identidade daquela pessoa não é necessária para a análise.
Em muitos casos, dar acesso a menos informações não torna a IA menos útil. Torna o processo mais bem planejado.
2. Para onde vão os dados enviados para a IA?
Quando você escreve uma pergunta em uma ferramenta de inteligência artificial, aquela informação precisa ser processada em algum lugar.
Pense em uma situação comum. Um funcionário copia um relatório interno e pede: “Resuma este documento em cinco tópicos.”
O texto precisa sair do computador daquele funcionário, chegar à infraestrutura responsável pela ferramenta, ser processado e retornar como resposta. Dependendo da solução utilizada, outras empresas e serviços podem participar desse caminho.
Por isso, antes de utilizar uma ferramenta com informações corporativas, é importante perguntar:
- Onde os dados são processados?
- Quem fornece a infraestrutura?
- Outras empresas participam desse processamento?
- Os dados são enviados ou armazenados fora do Brasil?
- A empresa consegue entender o caminho percorrido pela informação?
Não é necessário que todos os funcionários conheçam a arquitetura tecnológica completa da ferramenta. Mas a empresa precisa ter alguém capaz de avaliar essas questões. Afinal, fica difícil proteger uma informação quando ninguém sabe exatamente para onde ela está indo.
3. Os dados enviados podem ser usados para treinar a IA?
Essa é uma das perguntas mais importantes antes de escolher uma ferramenta.
Os textos, arquivos e outras informações enviados pela empresa podem ser utilizados para treinar ou melhorar os modelos do fornecedor?
Não existe uma resposta única. As regras variam entre empresas e até entre diferentes produtos do mesmo fornecedor. Uma versão gratuita de uma ferramenta, por exemplo, pode ter condições diferentes de um plano empresarial ou de uma integração realizada por API.
Mas o que é uma API?
De forma simplificada, uma API é uma maneira de dois sistemas conversarem entre si. Em vez de um funcionário abrir uma ferramenta de IA e escrever manualmente uma pergunta, o sistema da empresa pode enviar e receber essas informações automaticamente. É assim que muitas empresas integram inteligência artificial a sites, aplicativos, sistemas internos e automações.
Por isso, é importante verificar as condições específicas da solução utilizada. Pergunte:
- os dados podem ser usados para treinamento?
- existe uma opção para impedir esse uso?
- essa configuração vale para toda a empresa ou precisa ser alterada por cada usuário?
- arquivos e textos digitados seguem as mesmas regras?
- integrações por API possuem políticas diferentes?
- a empresa é avisada quando essas políticas mudam?
A pergunta prática pode ser ainda mais simples: Se um funcionário inserir uma informação confidencial hoje, sabemos o que poderá acontecer com ela depois?
Se a resposta for “não sabemos”, existe uma questão que precisa ser investigada.
4. Por quanto tempo essas informações ficam armazenadas?
Aqui entra um termo bastante utilizado em segurança e privacidade: retenção de dados.
Apesar do nome técnico, o conceito é simples. Retenção significa por quanto tempo uma informação continua armazenada antes de ser excluída.
Quando usamos uma ferramenta de IA, podem existir diferentes tipos de informações armazenadas:
- perguntas feitas pelos usuários;
- respostas da IA;
- documentos enviados;
- histórico de conversas;
- registros técnicos de utilização;
- informações utilizadas para segurança e auditoria.
Esses registros técnicos são frequentemente chamados de logs. Um log funciona quase como um histórico de atividade do sistema. Ele pode registrar, por exemplo, quando determinada ação aconteceu ou qual usuário realizou uma operação.
Esses registros podem ser importantes para investigar problemas e incidentes de segurança. Mas isso cria outra pergunta: por quanto tempo cada tipo de informação permanece armazenado?
Antes de adotar uma ferramenta, vale entender:
- existe um prazo definido para exclusão?
- a empresa consegue configurar esse prazo?
- é possível apagar os dados antes?
- excluir uma conversa também elimina os arquivos enviados?
- existem cópias de segurança mantidas por mais tempo?
- o que acontece com os dados quando a empresa deixa de utilizar o serviço?
Guardar informações indefinidamente apenas porque “podem ser úteis algum dia” nem sempre é uma boa estratégia. Em alguns casos, significa apenas manter dados que já não são necessários e que ainda precisam ser protegidos.
5. Quem pode acessar cada informação?
Imagine que uma empresa conecte uma IA aos documentos internos. A ideia parece ótima. Um funcionário poderia perguntar: “Qual é a política da empresa para reembolso de viagens?” — e receber uma resposta imediatamente.
Agora imagine outra pergunta: “Qual é o salário de cada diretor da empresa?”
Talvez essa informação também esteja armazenada nos sistemas internos. O problema aparece se a IA encontrar o documento e entregar a resposta para alguém que não deveria ter acesso a ele.
É por isso que uma IA corporativa não deve ser avaliada apenas pela quantidade de informações que consegue encontrar. Também precisamos saber quais informações ela sabe que não pode mostrar para determinada pessoa.
Esse é o princípio do controle de acesso. Na prática, significa definir quem pode visualizar ou utilizar cada informação.
Por exemplo: um profissional de marketing pode ter acesso às campanhas da empresa, mas não à folha de pagamento. Um profissional financeiro pode precisar acessar dados de faturamento, mas não necessariamente informações confidenciais de Recursos Humanos.
A IA precisa respeitar essas diferenças. Por isso, algumas perguntas são essenciais:
- a IA respeita as permissões que já existem nos sistemas?
- departamentos diferentes possuem acessos diferentes?
- informações confidenciais podem aparecer para pessoas não autorizadas?
- cada funcionário utiliza sua própria conta?
- é possível identificar quem realizou determinada consulta?
- acessos administrativos possuem proteção adicional?
Quanto mais poderosa for a capacidade da IA de encontrar informações, mais importante se torna controlar quem pode encontrá-las.
6. A empresa sabe o que os funcionários estão enviando para ferramentas de IA?
Aqui aparece um problema muito menos tecnológico e muito mais humano.
Imagine estas situações:
- Um funcionário copia um contrato inteiro para uma IA porque precisa resumi-lo.
- Outra pessoa envia uma planilha de clientes porque quer identificar padrões.
- Um desenvolvedor cola parte do código de um sistema interno porque precisa encontrar um erro.
Nenhuma dessas pessoas necessariamente pretende expor informações da empresa. Elas provavelmente estão apenas tentando trabalhar mais rápido.
O problema é que, sem regras claras, informações importantes podem começar a circular por ferramentas que nunca foram avaliadas pela organização. Simplesmente proibir toda utilização de IA pode não resolver o problema.
Uma alternativa mais prática é criar orientações fáceis de entender. Por exemplo:
- Quais ferramentas estão aprovadas para uso?
- Que tipo de informação pode ser enviado?
- Quais dados nunca devem ser enviados?
- Quando informações pessoais precisam ser removidas?
- Quem deve ser procurado quando houver dúvida?
Uma política de segurança não ajuda muito se for tão complexa que ninguém consegue aplicá-la no trabalho diário.
7. E se a IA mostrar uma informação que deveria permanecer confidencial?
Segurança não envolve apenas controlar o que entra na IA. Também precisamos observar o que ela devolve como resposta.
Imagine um assistente conectado a milhares de documentos internos. Se houver uma falha nas permissões, ele pode encontrar e apresentar uma informação confidencial para a pessoa errada.
Outro risco conhecido em aplicações de IA é o chamado prompt injection. O nome parece complicado, mas a ideia básica é mais simples.
Um sistema de IA normalmente recebe instruções dizendo como deve funcionar. Um atacante pode tentar inserir outras instruções, de forma direta ou escondida em conteúdos processados pelo sistema, para fazer a IA ignorar regras ou realizar ações que não deveria. É parecido com tentar enganar o sistema por meio das próprias instruções que ele recebe.
Isso se torna especialmente importante quando a IA não apenas responde perguntas, mas também consegue executar ações. Por exemplo:
- consultar sistemas internos;
- enviar mensagens;
- criar documentos;
- alterar registros;
- acessar bancos de dados;
- executar etapas de um processo.
Quanto mais autonomia o sistema possui, mais importantes se tornam os limites e as permissões. Uma IA que só consegue consultar determinada informação apresenta um tipo de risco. Uma IA capaz de consultar, alterar e enviar essa informação para outros sistemas exige controles adicionais.
8. O que acontece se algo der errado?
Nenhum sistema deveria ser planejado com a expectativa de que nunca haverá problemas. Por isso, uma pergunta importante é: se algo der errado, sabemos o que fazer?
Imagine que um funcionário envie acidentalmente uma planilha confidencial para uma ferramenta não autorizada.
- Quem deve ser avisado?
- É possível solicitar a exclusão daquela informação?
- A empresa consegue descobrir quem realizou o envio?
- Existe algum registro do ocorrido?
- Os acessos podem ser bloqueados rapidamente?
Essas perguntas fazem parte da resposta a incidentes. Um incidente pode ser, por exemplo, uma exposição indevida, um acesso não autorizado ou outra situação que comprometa informações da organização.
Ter um processo definido antes que o problema aconteça facilita muito a reação. A LGPD também trabalha com princípios como segurança e prevenção, que reforçam a importância de adotar medidas para proteger dados pessoais e reduzir a possibilidade de danos.
Ou seja: segurança não começa depois do incidente. Começa antes.
9. Quem é responsável pela IA dentro da empresa?
Quando diferentes equipes começam a experimentar inteligência artificial, pode surgir uma situação comum:
- TI utiliza uma ferramenta.
- Marketing utiliza outra.
- Comercial testa uma terceira.
- Alguém cria uma automação.
- Outra equipe conecta documentos internos a um chatbot.
Enquanto tudo funciona, parece não haver problema. Até que surge uma pergunta: quem aprovou isso?
É aí que entra a chamada governança de IA. Governança pode parecer um conceito distante, mas significa basicamente estabelecer regras, responsabilidades e processos para decidir como a tecnologia será utilizada.
Não significa necessariamente criar um grande departamento ou um comitê cheio de reuniões. Dependendo do tamanho da empresa, pode começar definindo:
- quem aprova novas ferramentas;
- quem verifica questões de segurança;
- quem avalia o uso de dados pessoais;
- quem administra acessos;
- quem acompanha os fornecedores;
- quem responde quando acontece um incidente;
- quem revisa periodicamente as regras.
A tecnologia pode ser nova. A necessidade de saber quem é responsável por cada decisão não é.
10. Onde entra a LGPD?
No Brasil, quando um projeto de inteligência artificial utiliza dados pessoais, a LGPD precisa entrar na conversa.
Mas o que exatamente é um dado pessoal? De maneira simplificada, é uma informação relacionada a uma pessoa identificada ou que possa ser identificada. Nome e CPF são exemplos óbvios. Mas outras informações também podem permitir a identificação de alguém quando combinadas ou analisadas dentro de determinado contexto.
A LGPD também estabelece princípios que ajudam empresas a pensar sobre o uso dessas informações. Entre eles estão:
- Finalidade: por que estamos usando esse dado?
- Necessidade: precisamos realmente de todas essas informações?
- Transparência: as pessoas conseguem entender como seus dados são utilizados?
- Segurança: existem medidas para proteger essas informações?
- Prevenção: estamos tentando evitar problemas antes que aconteçam?
- Responsabilização: conseguimos demonstrar que adotamos medidas adequadas?
Essas perguntas combinam muito bem com projetos de inteligência artificial. A própria Autoridade Nacional de Proteção de Dados (ANPD) já destacou desafios relacionados ao uso de grandes volumes de dados pessoais por sistemas de IA generativa e à dificuldade de garantir princípios como necessidade e transparência.
Por isso, governança de IA e governança de dados não deveriam ser tratadas como assuntos completamente separados.
11. Checklist: antes de conectar dados da empresa a uma IA
Você não precisa começar uma avaliação com dezenas de termos técnicos. Comece pelas perguntas.
Sobre os dados
- Quais informações serão enviadas para a IA?
- Todas são realmente necessárias?
- Existem dados pessoais ou informações confidenciais?
- Alguma informação pode ser removida antes do envio?
Sobre a ferramenta
- Quem fornece essa IA?
- Onde os dados são processados?
- Outras empresas participam desse processamento?
- Os dados podem ser utilizados para treinamento?
Sobre armazenamento
- As conversas ficam salvas?
- Os documentos enviados permanecem armazenados?
- Por quanto tempo?
- É possível solicitar ou configurar a exclusão?
Sobre acesso
- Quem pode utilizar a ferramenta?
- Cada funcionário possui seu próprio acesso?
- A IA respeita as permissões existentes?
- É possível descobrir quem consultou determinada informação?
Sobre segurança
- Informações confidenciais estão protegidas?
- A IA possui acesso apenas ao necessário?
- Existem mecanismos para reduzir tentativas de manipulação?
- A empresa consegue identificar comportamentos ou acessos inadequados?
Sobre governança
- Quem aprovou a ferramenta?
- Existem regras claras para os funcionários?
- Quem acompanha mudanças feitas pelo fornecedor?
- Existe um procedimento caso algo dê errado?
- A solução será revisada periodicamente?
Não conseguir responder a uma dessas perguntas não significa necessariamente que a ferramenta não possa ser utilizada. Significa apenas que existe algo que precisa ser esclarecido antes de ampliar seu uso.
Conclusão
Quando falamos sobre inteligência artificial nas empresas, normalmente começamos pela capacidade.
O que essa IA consegue fazer? Consegue resumir documentos? Analisar contratos? Pesquisar informações internas? Atender clientes? Automatizar tarefas?
Todas essas perguntas são importantes. Mas existe outra que deveria vir logo depois: o que acontece com os dados enquanto a IA faz tudo isso?
Não é necessário transformar cada projeto de inteligência artificial em uma discussão técnica interminável. Muitas vezes, uma boa avaliação começa com perguntas bastante simples:
- Que dados estamos enviando?
- Por que precisamos deles?
- Para onde eles vão?
- Quem consegue acessá-los?
- Por quanto tempo ficam armazenados?
- Podem ser utilizados para outra finalidade?
- E o que fazemos se algo sair do esperado?
Usar inteligência artificial em um processo pode ser relativamente fácil. Entender como ela se relaciona com os dados da empresa é parte do trabalho necessário para usá-la de forma responsável.
Sua empresa já utiliza inteligência artificial com documentos internos, informações de clientes ou sistemas corporativos? Antes de adicionar mais uma ferramenta, pode valer a pena entender como esses dados entram, circulam e saem do processo.
Na KaiporaLabs, ajudamos empresas a mapear processos, identificar oportunidades de aplicação de inteligência artificial e estruturar soluções considerando a realidade da operação — incluindo os dados e sistemas envolvidos.
Quer descobrir onde a IA pode gerar valor no seu negócio e quais perguntas precisam ser respondidas antes da implementação? Converse com a KaiporaLabs.
Para aprofundar governança e escala, leia também Usar IA não é implementar IA e Produtividade corporativa na era da automação inteligente.
Fontes
- ANPD — Glossário de Proteção de Dados Pessoais e Privacidade
- ANPD — Radar Tecnológico: Inteligência Artificial Generativa
- Lei nº 13.709/2018 — LGPD
- NIST — Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- NIST — Generative Artificial Intelligence Profile
- OWASP — Top 10 for LLM Applications / GenAI Security Project
- IBM — The silent risk layer in enterprise AI